Güncelleme:
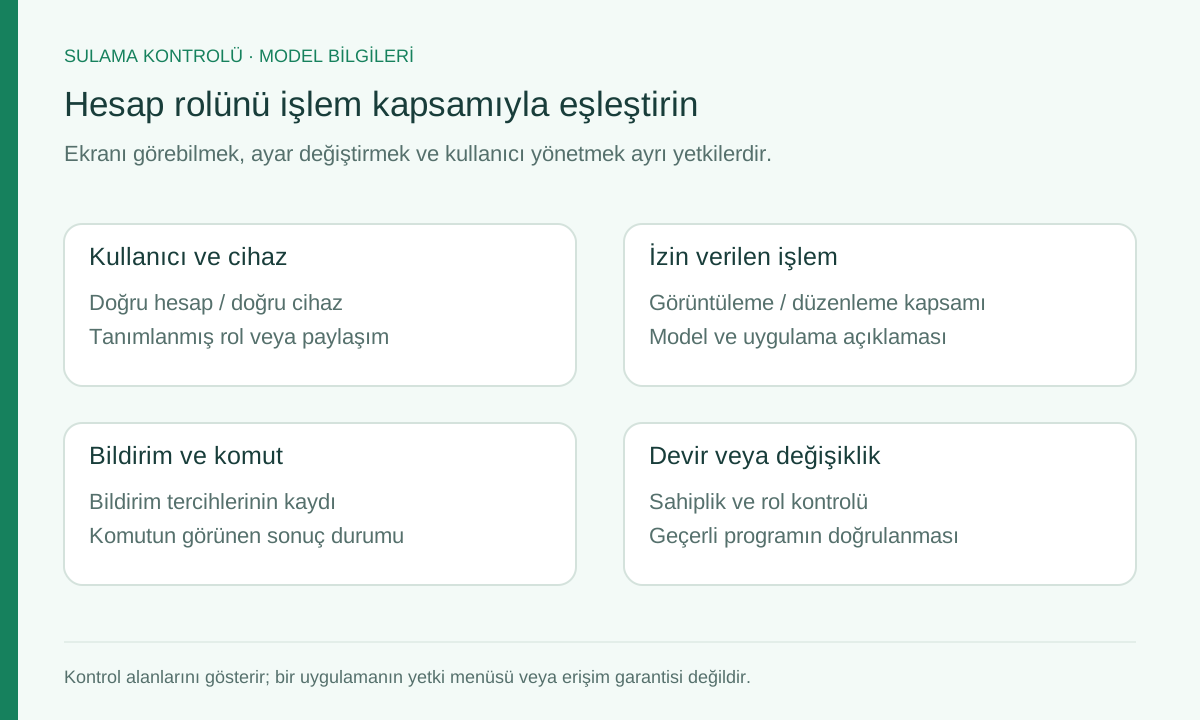
Uzaktan sulama kontrolünde kullanıcı yetkileri, kimin yalnız bilgi görebileceğini, kimin manuel sulama yapabileceğini ve kimin programları değiştirebileceğini belirler. Hesabı başka bir telefonda açmak bu görev ayrımının yerine geçmez. Ev sahibi, bakım görevlisi ve teknik servis aynı işi yapmadığı için aynı erişime ihtiyaç duymayabilir. Doğru düzen, önce görevleri tanımlamak ve sonra uygulamanın sunduğu gerçek izinlerle eşleştirmektir. Rol adı tek başına yeterli değildir; o rolün hangi işlemleri yapabildiği resmi belgede okunmalıdır.
Bu konu yalnız hesap güvenliğiyle ilgili değildir. Aynı programa farklı kişilerin habersiz müdahale etmesi sulama düzenini de belirsizleştirebilir. Bir kullanıcı süreyi artırırken diğeri aynı gün genel oranı azaltmış olabilir. Yetki planı, değişiklik sorumluluğunu ve bakım iletişimini görünür hale getirir. Bununla birlikte bütün uygulamalar aynı rol yapısını sunmaz. Aşağıdaki yöntem belirli bir ürüne evrensel menü adları atfetmez; örnek özellikler ilgili üreticinin güncel açıklamasıyla sınırlandırılmıştır.
Önce görevleri, sonra rolleri yazın
Başlangıç tablosuna kişilerin adından önce yapacakları işleri yazabilirsiniz. Programı okumak, manuel test yapmak, süreleri düzenlemek, sensör ayarını değiştirmek ve yeni kullanıcı eklemek farklı görevlerdir. Hesap sahibinin günlük bakım yapması gerekmediği gibi bakım görevlisinin bütün hesap yönetimini üstlenmesi de şart değildir. Uygulama bu görevleri ayrı izinlerle sunuyorsa uygun eşleşme yapılır. Sunmuyorsa sınır açıkça kaydedilir; ürünün sağlamadığı ayrıntılı yetkilendirme varmış gibi kabul edilmez.
Bir görevin sahada ne anlama geldiğini de açıklayın. Manuel sulama yetkisi yalnız ekranı görüntülemekten farklıdır; gerçek bir vanayı açabilir. Program değiştirme yetkisi sonraki günleri etkileyebilir. Hesap yönetimi ise başka kişilerin erişimini değiştirebilir veya cihaz kayıtlarına etki edebilir. Bu farklar bilinmeden herkese en geniş rolü vermek günlük sorumluluğu belirsizleştirir. Yetki seçimi, kişinin gerçekten yapması gereken işi karşılayacak kapsamda değerlendirilmelidir.
Rol adı yanıltıcı olabilir: salt okunur örneği
Hunter’ın Hydrawise kullanıcı ve rol açıklaması, Read-Only rolünün bilgileri görüntüleyebildiğini ve bölgeleri manuel çalıştırabildiğini, ancak ayar değiştiremediğini belirtir. Bu nedenle bu ürün bağlamında salt okunur ifadesi hiçbir fiziksel komut veremez anlamına gelmez. Aynı kaynak Read/Write ve Account Owner rollerinin farklı kapsamlarını da tanımlar. İzin kararında Türkçe rol adını tahmin etmek yerine üreticinin işlem listesini okuyun.
Bu ayrım başka uygulamalara otomatik taşınmamalıdır. Bir ürünün görüntüleyici rolü manuel komuta izin vermeyebilir; başka bir üründe farklı yetenekler bulunabilir. Karşılaştırma tablosunda rol adı ve yapabildiği işlemler ayrı sütunlarda olmalıdır. Yalnız gözlem yapması gereken bir kişiye seçilen rol gerçek sulama komutu da veriyorsa bu kapsam açıkça anlaşılmalıdır. Uygulama daha dar izin sunmuyorsa alternatif görev düzeni veya ürün gereksinimi değerlendirilir; kısıt varmış gibi davranılmaz.
Hesap sahipliği ile bakım erişimi
Hesap sahipliği, günlük program düzenleme görevinden daha geniş bir yönetim alanı olabilir. Hesabın kime ait olduğu, erişimin nasıl geri kazanılacağı ve cihazın kim tarafından yönetileceği kurulum sırasında netleşmelidir. Bir teknik servis cihazı ilk kez ekledi diye mülk sahibinin kendi sistemine bağımsız erişimi bulunmadığı varsayılmamalıdır. Kurulum sözleşmesi ve uygulamanın resmi sahiplik düzeni birlikte değerlendirilir. Bu yazı hukuki sahiplik kararı vermez; teknik hesap yönetiminin açık kayda alınmasını amaçlar.
Bakım sağlayıcıya erişim vermek ile cihazı başka hesaba taşımak aynı işlem değildir. Paylaşım, kullanıcının belirli sisteme erişmesini sağlayabilir; sahiplik devri ise hesap ilişkisini farklı biçimde değiştirebilir. Uygulamanın menüsünde benzer ifadeler varsa resmi açıklama okunmalıdır. Sırf yeni bir bakım görevlisi geldiği için cihazı silip yeniden eklemek gerekmeyebilir. Hangi işlemin gerekli olduğu doğrulanmadan mevcut program ve kullanıcı düzenini etkileyen adımlar uygulanmamalıdır.
Görev ve izin matrisi
| Görev | Gerekli işlem | Kontrol edilecek kapsam |
|---|---|---|
| Günlük gözlem | Program ve durum bilgilerini okumak | Seçilen rol ayrıca manuel komut verebiliyor mu? |
| Saha testi | İlgili bölgeyi kontrollü çalıştırmak | Hangi cihazlara ve alanlara erişiliyor? |
| Program bakımı | Süre, gün ve başlangıçları düzenlemek | Değişiklik bütün programları etkiliyor mu? |
| Hesap yönetimi | Kullanıcı eklemek veya yetki değiştirmek | Hesap sahibi kim ve yedek sorumlu var mı? |
| Geçici servis | Belirli süre için teknik erişim | Süre sonu ve erişim kaldırma yöntemi nedir? |
Bu matris rol atamadan önce doldurulur. Kişinin görevi değiştiğinde erişim de yeniden değerlendirilir. Bir bakım personeli yalnız belirli tesise bakıyorsa diğer bütün cihazları görmesi gerekip gerekmediği sorulur. Uygulamanın cihaz bazlı paylaşım veya grup özellikleri varsa bunların kapsamı doğrulanır. Özellik yoksa sınırlama kayda geçer. Kişi sayısını azaltmak için ortak giriş kullanmak, kimin hangi işlemden sorumlu olduğunu takip etmeyi zorlaştırabilir.
Kalıcı ve süreli erişimi ayırmak
Bazı uygulamalar paylaşımın belirli tarihte sona ermesini destekler. Rain Bird 2.0 paylaşım açıklaması, erişim için bitiş tarihi belirlenebildiğini ve paylaşımların sonradan yönetilebildiğini belirtir. Bu özellik ilgili uygulama sürümüne aittir. Başka sistemlerde otomatik süre sonu bulunmayabilir. Geçici bir bakım işi için erişim veriliyorsa işin bitişi ve kaldırma sorumlusu her durumda kaydedilmelidir.
Süreli erişim ayarlanırken yalnız tarih seçmekle yetinmeyin; hangi cihazın paylaşıldığını ve alıcı hesabın doğru olduğunu kontrol edin. Sürenin hangi anda başlayıp bittiği uygulama belgesinde farklı tanımlanabilir. Davetin oluşturulduğu an, kabul edildiği an ve servis ziyaretinin saati aynı olmayabilir. Bu ayrıntı belirsizse bakım sırasında erişim sorunu yaşanabilir. Uygulamada süre desteği yoksa görev kaydına elle gözden geçirme tarihi eklenebilir, ancak bu kayıt otomatik teknik kısıt varmış gibi sunulmaz.
Davet gönderirken alıcıyı doğrulamak
Paylaşım, üreticinin resmi davet veya kullanıcı ekleme yöntemiyle yapılmalıdır. E-posta adresi, hesap kimliği veya uygulamanın istediği paylaşım kodu doğru kişiyle doğrulanır. Benzer isimli hesabı seçmek yeterli değildir. Davet gönderilmeden önce cihaz adı, erişim kapsamı ve süre son kez okunur. Bu işlemi yapmaya yetkili kişi belirlenmelidir. Hesap sahibi yerine başka birinin yetkisiz biçimde paylaşım açması, teknik olarak mümkün görünse bile doğru görev düzeni değildir.
Karşı tarafa kendi ana hesabınızın parolasını göndermek, ayrı kullanıcı davetinin karşılığı değildir. Parola paylaşımı işlem geçmişini ve erişim kaldırmayı karmaşıklaştırır. Uygulama ayrı kullanıcı yöntemi sunuyorsa o yöntem kullanılır. Davet dosyası veya bağlantısı erişim sağlayan bilgi içeriyorsa herkese açık gruplarda paylaşılmamalıdır. Yanlış kişiye gönderildiği fark edilirse üreticinin paylaşım iptali veya erişim yönetimi adımları izlenir. Sorunu çözmek için cihaz programını silmek genellikle ilgili işlem değildir.
Davetin kabul edilmesi erişimin doğru olduğu anlamına gelmez
Kullanıcı daveti kabul ettikten sonra kendi hesabında hangi cihazları gördüğünü kontrol etmelidir. Doğru cihaz adı ve fiziksel konum eşleşiyor mu, beklenen bilgiler erişilebilir mi soruları okunur. Test için gereksiz yere sulama başlatmak şart değildir. Önce görüntüleme ve menü kapsamı kontrol edilebilir. Gerçek bir manuel test gerekiyorsa saha koşullarıyla koordine edilir ve yetkili kişi tarafından talimata uygun biçimde yapılır. Yanlış cihazın paylaşılmış olduğu ancak su açıldıktan sonra fark edilmemelidir.
Yetki yetersiz görünüyorsa hemen en geniş role geçmek yerine eksik görevi belirleyin. Kullanıcı programı okuyabiliyor ama düzenleyemiyorsa bu bilinçli sınır olabilir. Görevi düzenleme gerektiriyorsa uygun rol teknik belgede karşılaştırılır. Kullanıcı daha fazla cihaz görüyorsa fazla kapsam da düzeltilir. Erişim testi yalnız işin yapılabildiğini değil gereksiz kapsam bulunup bulunmadığını da gösterir. Sonuç, hangi hesabın hangi cihazı hangi rolle gördüğünü anlatan kısa kayda dönüştürülür.
Birden fazla sahayı yöneten ekipler
Bir firma farklı bahçelerin bakımını yapıyorsa kullanıcı erişimi yalnız personel bazında değil saha bazında da düzenlenebilir. Uygulamanın desteklediği müşteri, bölge veya alt yüklenici yapıları araştırılır. Hydrawise alt yüklenici yönetimi açıklaması, farklı müşteri gruplarına erişimin ayrılabildiği bir ürün örneği sunar. Bu özellik başka planlarda veya ürünlerde aynı biçimde var kabul edilmez. Güncel hizmet kapsamı resmi bilgiyle doğrulanmalıdır.
Saha adları karışmayacak biçimde seçilmelidir. Birden fazla ön bahçe adlı cihaz varsa şehir, tesis veya konum açıklaması yardımcı olabilir. Ancak gereksiz kişisel adres ayrıntıları herkesin göreceği adlara yazılmak zorunda değildir. Teknik ekip için yeterli ayırt edicilik ile paylaşılacak bilgi kapsamı birlikte düşünülür. Uygulamadaki cihaz adı fiziksel etiketle eşleşirse yanlış sahada komut verme riski azalır. Her yeni saha eklendiğinde eski kullanıcıların otomatik erişim kazanıp kazanmadığı kontrol edilir.
Program değişikliğinin sorumlusu kim?
İki kişi aynı programı farklı amaçlarla düzenleyebilir. Birinin mevsimsel oranı artırması, diğerinin temel süreyi azaltması sonucu anlaşılmaz bir değişiklik oluşabilir. Bu nedenle rutin program değişikliğinin sorumlusu belirlenir ve başka kullanıcıların ne zaman müdahale edeceği açıklanır. Uygulama rol yapısı bu ayrımı tamamen sağlayamıyorsa iletişim ve görev kaydı destekleyici olur. İnsanlar arasında kararlaştırılan kuralın teknik olarak zorunlu kısıt olmadığını açık tutun; iki farklı kontrol düzeyidir.
Değişiklik kaydında tarih, cihaz, program, eski değer, yeni değer ve gerekçe bulunabilir. Her küçük işlemi uzun rapora dönüştürmek gerekmez; anlaşılır kısa kayıt yeterlidir. Manuel test ile kalıcı program düzenlemesi ayrı yazılır. Test için süre değiştirilmişse geri dönüş sorumlusu belirtilir. Beklenmedik tekrar oluştuğunda program çakışmasını inceleme yazısındaki zaman kaydı bu değişiklik geçmişiyle birlikte okunabilir. Böylece sorun kişisel tahminlerle değil somut işlemlerle değerlendirilir.
Yetki ile bildirim sorumluluğu aynı değildir
Bir kullanıcı cihazı yönetebiliyor olabilir ama arıza veya bağlantı bildirimlerini almıyor olabilir. Bildirim alabilmek de bütün ayarları değiştirme yetkisi bulunduğunu göstermez. Bu iki yapı uygulamada ayrı seçeneklerle yönetilebilir. Hangi uyarının kime gideceği ve uyarı geldiğinde kimin işlem yapacağı belirlenmelidir. Herkes aynı uyarıyı alırken hiç kimsenin kendisini sorumlu görmemesi, işletme açısından belirsizlik yaratır. Teknik erişim listesi ile olay sorumluluğu listesi yan yana tutulabilir.
Bildirimlerin telefon izinleri, e-posta bilgisi veya uygulama ayarından etkilendiği durumlar olabilir. Üreticinin desteklediği kontrol yöntemiyle etkinlik doğrulanır. Uyarı gelmemesi cihazın kesin sağlıklı olduğunu kanıtlamaz. Eski uyarının ekranda kalması da sorunun hâlâ sürdüğü anlamına gelmeyebilir. Olay zamanı ve son cihaz durumu birlikte okunur. Bağlantı sorunları için internet kesintisinde bilgi kontrolü yazısı, bildirim ile gerçek saha durumunu ayırmaya yardımcı olur.
Telefon değiştiğinde veya kaybolduğunda
Yeni telefona geçişte cihazın fiziksel olarak yeniden kurulması gerekip gerekmediği uygulamanın hesap yapısına bağlıdır. Aynı yetkili hesapla resmi giriş yöntemi izlenir; rastgele yeni hesap açıp cihazı sahiplenmeye çalışmak doğru ilk adım değildir. Eski cihazdaki oturumların yönetimi ve gerekiyorsa erişimin sonlandırılması üreticinin sunduğu yöntemlerle yapılır. Kaybolan telefon durumunda hesap güvenliği işlemleri ilgili hizmetin resmi açıklamasıyla değerlendirilir. Sulama programının kopyasını almak, hesap kurtarma sürecinin yerine geçmez.
İşletme hesabının erişimi yalnız görevden ayrılmış bir kişinin telefonuna bağlı kalmamalıdır. Hesap sahipliği ve kurtarma sorumluluğu kurulum sırasında belirlenir. Kullanılan iletişim adresinin güncel ve yetkili kişinin kontrolünde olması önemlidir. Bunun için parola ve özel kodları basılı program tablosuna yazmak gerekmez. Teknik sistem dosyası cihaz ve program bilgilerini, hesap yönetimi ise erişim bilgilerini ayrı tutar. Bu ayrım, bakım belgesinin gereksiz bir giriş anahtarı haline gelmesini önler.
Bakım firması değiştiğinde
Eski hizmet sağlayıcının erişimi ile yeni ekibin görevi aynı gün planlı biçimde gözden geçirilmelidir. Önce hesap sahibinin erişimi ve mevcut program kaydı doğrulanır. Ardından yeni ekibe gereken kapsam üreticinin paylaşım yöntemiyle verilir. İş tamamlandığında eski ekibin artık gerekli olmayan erişimi resmi kullanıcı yönetiminden kaldırılır. Bir kişiyi uygulamadan silmenin o kişinin tuttuğu ayrı kayıtları otomatik yok ettiği varsayılmaz; burada teknik erişimin yönetimi ele alınmaktadır.
Devir sırasında programların neden bu biçimde düzenlendiği açıklanmalıdır. Yeni ekip yalnız değerleri görürse bilinçli özel ayarları hata sanabilir. Etkin günler, sensör kapsamı ve geçici programlar kısaca belgelenir. Bu paylaşım hesap parolası devri anlamına gelmez. Program bilgisi ile hesap sahipliği ayrı iş akışlarıdır. Kullanıcıların kendi rollerinde başarılı şekilde giriş yaptığı ve doğru cihazı gördüğü doğrulandıktan sonra eski erişimin kaldırıldığı kaydedilir.
Mülk veya cihaz sahipliği değişimi
Cihaz başka bir sahibin hesabında kayıtlıysa üreticinin resmi sahiplik devri süreci kullanılmalıdır. Hydrawise sahiplik talebi açıklaması, belirli denetleyici modelleri için uygulama içinde bir devir akışı sunar. Bu akışın şartları ve kapsamı güncel belgede okunmalıdır. Fiziksel cihazı satın almakla uygulama hesabının kendiliğinden yeni kullanıcıya geçeceği varsayılmamalıdır. Önceki sahip ile koordinasyon ve resmi destek gerekebilir.
Devir işlemiyle hangi program ve alan bilgilerinin taşındığı ayrıca kontrol edilir. Başarılı hesap devri, yeni kullanıcının bütün programı sahasına uygun bulduğu anlamına gelmez. Programın gözden geçirilmesi ve yetkilerin yeniden düzenlenmesi ayrı yapılır. Eski bakım erişimleri hâlâ gerekli mi, bildirimler doğru kişiye gidiyor mu ve hesap bilgileri güncel mi soruları okunur. Kullanım dışı veya deneme cihaz kaydı varsa üreticinin talimatına göre ele alınır; yanlış cihazı silmemek için kimlik doğrulanır.
Yetkileri gözden geçirmek için basit kayıt
| Kayıt alanı | İçerik | Gözden geçirme nedeni |
|---|---|---|
| Görev | Görüntüleme, test, program veya hesap yönetimi | Kişinin ihtiyacı değişmiş olabilir |
| Cihaz kapsamı | İzin verilen belirli tesisler | Yeni saha eklenmiş olabilir |
| Gerçek rol | Uygulamadaki ad ve işlem listesi | Rol adı yanlış yorumlanmış olabilir |
| Süre | Kalıcı veya belirli bitiş tarihi | Servis görevi tamamlanmış olabilir |
| Son kontrol | Tarih ve yetkili kişi | Eski erişimler gözden kaçabilir |
Bu kayıt parolaları içermez. Kullanıcıların görevleri ve erişim kapsamı uygun kişilerce görülebilir; gereksiz kişisel bilgiler eklenmez. Yetki gözden geçirme sıklığı işletmenin kullanımına göre belirlenir. Yeni personel, ayrılan firma, yeni saha veya hesap sahipliği değişimi gibi olaylar ayrıca kontrol tetikleyebilir. Her incelemede bütün kullanıcıları kaldırıp yeniden eklemek gerekmez. Amaç mevcut ihtiyaca uyan erişimi korumak ve artık gerekmeyen kapsamı resmi yöntemle sonlandırmaktır.
Örnek görev dağılımı: ev sahibi ve bakım ekibi
Bir konutta ev sahibinin hesap yönetiminden, bakım görevlisinin program düzenlemesinden ve başka bir aile üyesinin günlük gözlemden sorumlu olduğunu düşünün. İlk adım bu üç görevi uygulamadaki rol adlarına hemen dönüştürmek değildir. Her kişinin gerçekten hangi işlemi yapacağı yazılır. Günlük gözlem yapan kişi gerektiğinde manuel sulama da başlatacak mı, bakım görevlisi yeni kullanıcı ekleyecek mi ve ev sahibi rutin ayar değişikliğini kime bırakacak soruları açıklanır. Böylece rol seçiminin dayanağı somut hale gelir.
Uygulama yalnız birkaç birleşik rol sunuyorsa görevlerin her biri ayrı teknik izinle karşılanamayabilir. Örneğin görüntüleme rolü manuel komutu da içeriyorsa aile üyesine verilen kapsam açıkça anlatılır. Kullanıcı yalnız izleyeceğini biliyor olabilir, fakat bu sözlü düzen teknik kısıt değildir. Yetki matrisi bu farkı görünür tutar. Ürünün özellikleri ihtiyaç için yetersizse yeni cihaz veya hizmet değerlendirmesinde daha ayrıntılı izin gereksinimi yazılabilir; mevcut sistemde var olmayan bir özellik uydurulmaz.
Bakım görevlisi programı değiştirdiğinde ev sahibine hangi bilgiyi ileteceği de belirlenir. Her değişiklikte uzun rapor gerekmez; program adı, değişen başlık ve gerekçe yeterli olabilir. Aile üyesi manuel sulama yaptığında bunu aynı kayda eklerse o günün toplamı daha anlaşılır olur. Bu iletişim düzeni, uygulamanın kayıt özelliklerini tamamlar. Uygulama ayrıntılı işlem geçmişi sunmuyorsa insan kaydı daha önemli olabilir, ancak kaydın eksikliği geçmişte kesinlikle işlem yapılmadığı anlamına gelmez.
Örnek görev dağılımı: geçici arıza incelemesi
Bir teknik servis yalnız bağlantı sorununu incelemek için bir günlük ziyaret yapacak olsun. Önce hangi verilere ve hangi komutlara ihtiyaç duyduğu sorulur. Bağlantı durumunu okumakla bütün programları değiştirmek farklı kapsamdır. Uygulama süreli paylaşımı destekliyorsa iş için uygun süre seçilir. Desteklemiyorsa erişimin kaldırılacağı zaman görev kaydında açıkça belirlenir. Erişim verilmesi, servis personelinin ihtiyaç dışındaki sahaları da görebileceği anlamına gelmemelidir; cihaz kapsamı kontrol edilir.
İnceleme bittiğinde yalnız sorun düzeldi mesajı alınmaz. Hangi ayarın değiştiği, programın etkilenip etkilenmediği ve erişimin hâlâ gerekli olup olmadığı sorulur. Geçici kullanıcı kaldırılacaksa resmi paylaşım ekranındaki güncel durum doğrulanır. Yapılan teknik değişikliklerin kaydı saklanır, kullanıcı hesabının şifresi saklanmaz. Daha sonra yeniden destek gerekirse eski sınırsız erişimin açık kalmasına güvenmek yerine ihtiyaçla uyumlu yeni paylaşım düzenlenebilir. Bu yaklaşım, servis süresi ile kalıcı işletme sorumluluğunu birbirinden ayırır.
Yetki değişikliğini kontrol ederken iki taraftan okuma
Yönetici ekranında doğru rolün seçilmiş olması ilk doğrulamadır. İkinci doğrulama, ilgili kullanıcının kendi hesabında beklenen cihazı ve menüleri gördüğünü kontrol etmesidir. Bu iki ekran farklı bilgiler verebilir; davet henüz kabul edilmemiş veya kullanıcı yanlış hesapla giriş yapmış olabilir. Hesap adları benzerse e-posta ya da resmi kullanıcı kimliği uygun kanal üzerinden doğrulanır. Kimlik doğrulama için parolanın sohbete yazılması gerekmez. Kullanıcı kendi girişini kendi cihazında tamamlayabilir.
Yetki testi için üretim programında gelişigüzel değişiklik yapılmamalıdır. Görüntüleme ve menü kapsamını okumak çoğu ilk kontrol için yeterlidir. Düzenleme yetkisinin gerçek işte doğrulanması gerekiyorsa önceden belirlenmiş, geri dönüşü bilinen bir işlem seçilir ve yetkili sorumlu tarafından uygulanır. Sahada su başlatacak test ise kullanıcıların ve bakım ekibinin bilgisiyle yapılır. Test sonunda geçerli program tekrar okunur. Yetki kontrolünün kendisi yeni bir program hatası oluşturmamalıdır.
Bildirim alan kişi sahada değilse
Bağlantı veya sensör uyarısını alan kişi şehir dışında olabilir. Bu durumda teknik erişimi olsa bile sahadaki gerçek durumu doğrudan göremeyebilir. Olay planında yerel gözlem yapabilecek yetkili kişinin iletişim yolu bulunmalıdır. Uzaktan başlat veya durdur komutunun sonucu doğrulanamıyorsa yalnız uygulama isteğine dayanarak işlem tamamlandı denmez. Ekrandaki durum, son eşitleme ve saha gözlemi ayrı kaydedilir. İzin düzeni bu iletişim ihtiyacını ortadan kaldırmaz; kimin neyi doğrulayabileceğini açıklığa kavuşturur.
Yerel görevliye gereğinden geniş hesap yetkisi vermek zorunlu olmayabilir. Cihazın konumu ve kullanım belgesine erişim, belirli durumlarda gözlem için yeterli olabilir. Yapacağı işlem elektrik bağlantısı veya vana müdahalesi gerektiriyorsa uygun teknik yetkinlik gerekir. Uzaktan erişim rolü, fiziksel kurulum uzmanlığı kazandırmaz. Görev tanımında güvenle okunabilecek bilgiler ile uzman müdahalesi gerektiren başlıklar ayrılır. Böylece hesap erişimi olan herkesin bütün teknik işlemleri yapabileceği gibi bir beklenti oluşmaz.
Paylaşım listesini sade tutmak
Uzun süre kullanılan sistemlerde artık görev almayan kişilerin, deneme hesaplarının veya unutulmuş paylaşımların bulunması mümkündür. Liste incelenirken her satırın kime ait olduğu ve neden gerektiği doğrulanır. Tanınmayan hesabı rastgele yeniden yetkilendirmek yerine mevcut hesap sahibinden açıklama istenir. Artık gerekmeyen erişimler resmi yöntemle kaldırılır. Cihaz kaydını silmek ile kullanıcı paylaşımını kaldırmak farklı işlemler olduğundan doğru menü seçilmelidir. Belirsiz bir satırda işlem yapmadan önce kapsam anlaşılmalıdır.
Gözden geçirme sonucunda kalan kullanıcıların görevleri kısa bir listede görünür olabilir. Bu liste teknik giriş bilgilerini içermez; rol, cihaz kapsamı ve gözden geçirme tarihi yeterlidir. Yeni kullanıcı ekleyen yetkili, daha önce verilmiş erişimleri de kontrol edebilir. Böylece aynı kişiye farklı hesaplardan yinelenen paylaşım açılması fark edilir. Yinelenen kayıt gerçekten gerekiyorsa nedeni yazılır; gereksizse düzenlenir. Amaç kullanıcı sayısını keyfi azaltmak değil her erişimin güncel ve anlaşılır bir gerekçesinin bulunmasıdır.
Ürün seçimine dönüşen yetki ihtiyaçları
Mevcut kullanımda sürekli bütün hesabı paylaşmak zorunda kalınıyorsa bu ihtiyaç bir sonraki ürün karşılaştırmasına açıkça taşınabilir. Ayrı kullanıcı, cihaz bazlı kapsam, süreli erişim ve hesap devri gibi başlıklar ayrı sorulur. Bir uygulamanın güzel arayüzü bu yönetim ihtiyaçlarını otomatik karşılamaz. Teknik belgede desteklenmeyen özellik teklif metninde kesin sunulmamalıdır. Satın alma öncesinde gerçek görev senaryosu gösterilirse ürünün hangi noktada uygun, hangi noktada sınırlı olduğu daha açık değerlendirilebilir.
Sık sorulan sorular
Salt okunur kullanıcı sulama başlatamaz mı?
Rol adından bu sonuç çıkarılmamalıdır. Örneğin Hydrawise’ın resmi rol açıklamasındaki Read-Only kullanıcı manuel sulama yapabilir, fakat ayar değiştiremez. Başka uygulamalarda kapsam farklı olabilir. Seçtiğiniz rolün gerçek işlem listesi okunmalıdır. Yalnız gözlem görevi olan kişi için manuel komut yetkisi de varsa bu kapsam bilinçli değerlendirilir. Uygulamanın sunmadığı daha dar bir kısıt varmış gibi kabul edilmemelidir.
Bakım görevlisine ana hesap şifresini vermek gerekir mi?
Ürün ayrı kullanıcı veya paylaşım yöntemi sunuyorsa bakım erişimi bu yöntemle düzenlenebilir. Ana parolanın ortak kullanılması, erişimi kişiye göre kaldırmayı ve işlemleri ayırmayı zorlaştırır. Hangi görev için hangi rol gerektiği belirlenir ve resmi davet akışı uygulanır. Ürünün sunduğu özellikler sınırlıysa bu durum açıkça değerlendirilir; belgesiz alternatif giriş yöntemleri kullanılmaz. Program bilgileri ile hesap erişim bilgileri ayrı tutulmalıdır.
Geçici erişim kendiliğinden kapanır mı?
Bu özellik uygulamaya ve seçilen ayara bağlıdır. Bazı ürünler bitiş tarihi sunar, bazıları elle kaldırma gerektirebilir. Sürenin başlangıcı ve bitişinin nasıl hesaplandığı resmi açıklamadan kontrol edilir. Bakım kaydına erişimi gözden geçirecek kişi yazılır. Bir takvim notu oluşturmak, uygulamada otomatik süre kısıtı bulunduğu anlamına gelmez. İş tamamlandığında geçerli paylaşım listesi üzerinden durum doğrulanmalıdır.
Yeni kullanıcı eklemek cihaz sahipliğini değiştirir mi?
Paylaşım ve sahiplik devri ayrı işlemler olabilir. Yeni kullanıcının rolü, cihazın hesabıyla ilişkisi ve yönetim yetkileri ürünün modeline göre okunur. Bakım erişimi vermek için her zaman cihazı başka hesaba taşımak gerekmez. Sahiplik değişimi gerçekten isteniyorsa üreticinin resmi devir yöntemi uygulanır. İşlem sonrası program ve kullanıcı kapsamı tekrar kontrol edilir; yalnız davetin kabul edilmiş olması bütün yönetim sorularını çözmez.
Yetki planını günlük sulama düzeniyle birleştirin
Uzaktan sulama kullanıcı yetkilerinin iyi düzenlenmesi, kimin hangi cihazda hangi işlemi yapacağını açık hale getirir. Rol adlarının gerçek kapsamı okunur, paylaşım süreleri kaydedilir ve görev değiştiğinde erişim gözden geçirilir. Programı düzenleyen kişi ile hesap sahibi farklı olabilir; bu ayrım belgelenir. Teknik sınırlar uygulamanın özelliklerinden, günlük sorumluluk ise işletmenin görev düzeninden doğar. İkisi birbirinin yerine sunulmadan birlikte kullanılmalıdır.
Ürünler alanında uzaktan kontrol seçeneklerini karşılaştırırken ayrı kullanıcı, cihaz bazlı paylaşım ve süreli erişim gibi ihtiyaçlarınızı belirtin. Mevcut modelinizle iletişim sayfasından bilgi isteyebilirsiniz. İlk görüşme için hesap parolası gerekli değildir; görevler ve istenen kapsam yeterli bir başlangıçtır. Doğru soru yalnız kaç kişi bağlanabilir değil, her kişinin hangi işi hangi sınırla yapabileceğidir.
